
JOJO’S SHENANIGANS
Pesquisa de vulnerabilidades
Engines, firmware e protocolos: métodos locais, evidências e limites das nossas investigações.
Pesquisar segurança é formular hipóteses, construir experimentos controlados e registrar exatamente o que foi observado. Trabalhamos com sistemas sob nosso controle ou com autorização adequada. Uma hipótese, um símbolo no binário ou um resultado de laboratório não são prova de uma falha explorável em produção.
Nosso fluxo de descoberta
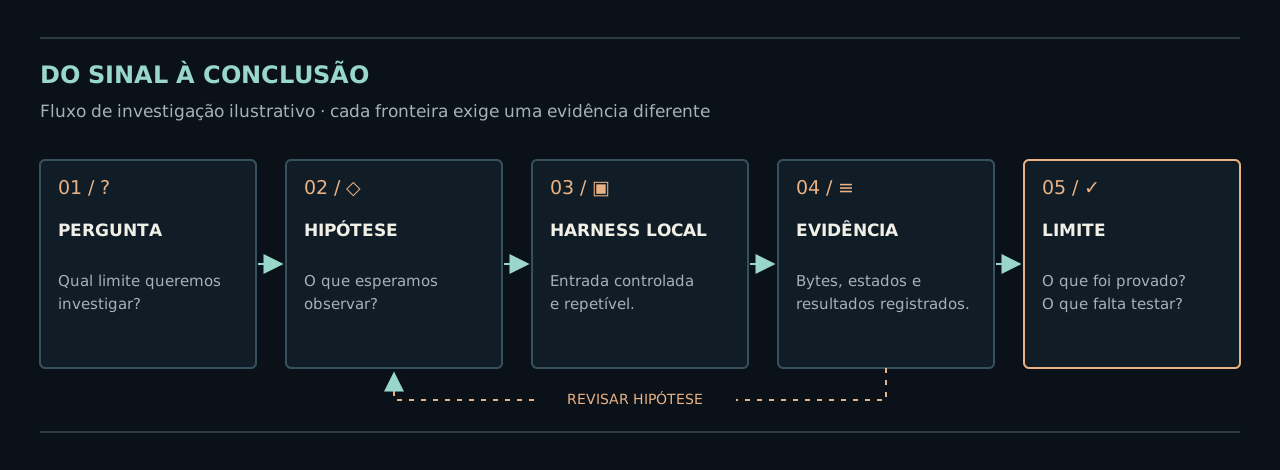
Partimos de uma pergunta delimitada. Uma hipótese indica o que medir; um harness local torna a entrada repetível; a observação registra bytes, estados e diferenças. Só então descrevemos o que a evidência sustenta e o que ainda falta testar. Resultados inesperados devolvem a investigação à hipótese.
No estudo Mibo, essa disciplina separou caminho visível no código, paridade com dados sintéticos, execução do app e uma conexão independente. Cada etapa respondeu a uma pergunta diferente; nenhuma autorizou afirmar uma vulnerabilidade do fornecedor.
Frentes de investigação
Engines
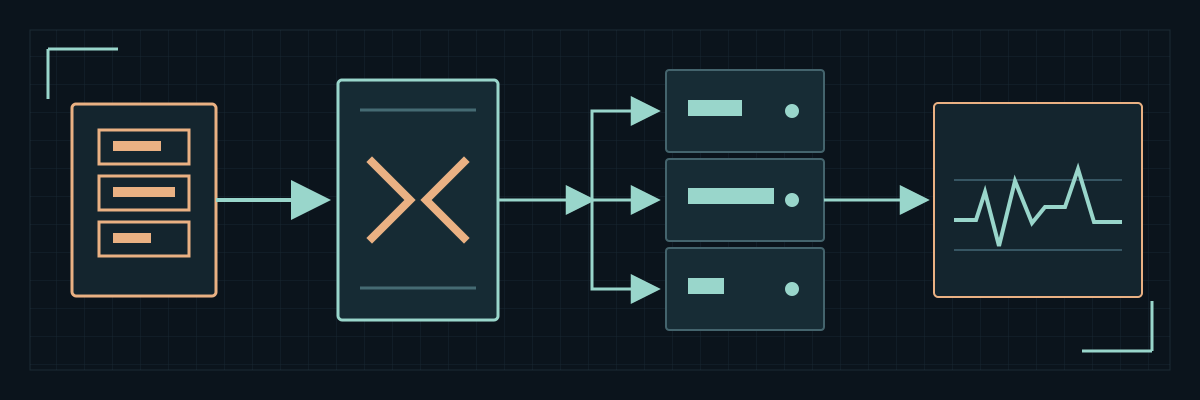
Pergunta. O que acontece quando um recurso, arquivo de projeto ou mensagem entre componentes chega ao limite que a engine espera aceitar? Observamos a passagem da entrada pelo importador, pelo parser e pelos subsistemas que a consomem, inclusive quando uma falha parece surgir longe da origem dos dados.
Método em andamento. Isolamos entradas em harnesses locais, fixamos a versão examinada e comparamos execuções normais e casos reduzidos. Um caso interessante precisa ser repetível e ter a fronteira afetada identificada; um crash isolado não demonstra, por si só, execução de código nem impacto para jogadores.
Evidência que buscamos. Entrada mínima, versão e configuração, rastros da execução e uma explicação do limite atravessado. Só atribuímos uma falha de segurança depois de verificar impacto e condições de uso reais.
Firmware
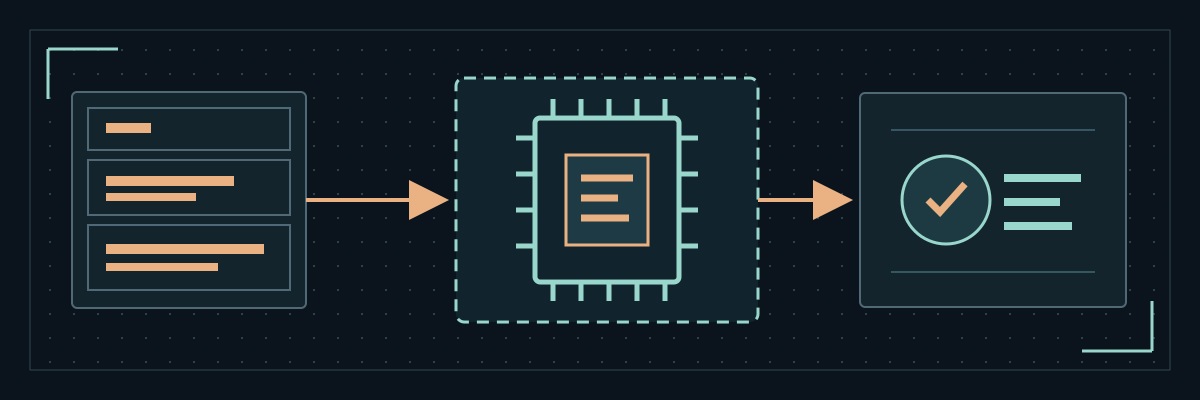
Pergunta. Quais limites existem entre a imagem de firmware, seus metadados, as partições e o processo que a aceita ou rejeita? Uma estrutura reconhecida no arquivo não prova que um dispositivo a carregará.
Método em andamento. Comparamos formatos e versões em cópias locais, mapeamos campos e preparamos reproduções isoladas dos fluxos de leitura e atualização. Diferenciamos o que um parser aceita em laboratório do que a cadeia completa de inicialização ou atualização permite no hardware.
Evidência que buscamos. Amostra e versão identificadas, caso reproduzível, resposta do componente relevante e limites do ambiente testado. Não extrapolamos de uma imagem estática ou emulação parcial para controle de um dispositivo em produção.
Protocolos
Pergunta. Como formato, ordem e estado de uma sessão alteram a resposta de um peer? Separamos identidade, negociação, transporte e dados, porque uma resposta positiva em uma etapa não prova que a seguinte funcionou.
Método. Cruzamos leitura de código, entradas sintéticas e observações em sessões autorizadas. Quando possível, uma implementação independente verifica a fronteira seguinte com novos sockets e estado próprio. Capturas publicáveis omitem credenciais, endereços privados e material de sessão.
Evidência e limite. Nosso estudo publicado sobre o protocolo Mibo documenta do APK ao primeiro frame para uma câmera autorizada. Ele demonstra aquele percurso delimitado, não uma vulnerabilidade do fornecedor, compatibilidade geral ou autoridade sobre outros dispositivos.
Métodos em desenvolvimento
Construímos harnesses locais para repetir casos de teste e comparar resultados. Também exploramos modelos destilados e tuning voltado à pesquisa de vulnerabilidades como apoio à triagem e à criação de hipóteses. Esses projetos estão em andamento: não anunciamos aqui ferramentas públicas, descobertas confirmadas nem desempenho validado desses modelos.
Publicamos resultados quando há evidência suficiente e uma forma responsável de compartilhá-los. Para relatar uma falha nos nossos próprios produtos, veja a página de contato de segurança.